Otwierasz sklep internetowy, logujesz się do panelu albo analizujesz dane z Google Analytics i nagle pojawia się pojęcie „sesja”. Wyjaśniam, czym jest sesja w świecie stron WWW, jak działa między przeglądarką a serwerem, czym różni się od ciasteczka oraz dlaczego ma znaczenie dla analityki, bezpieczeństwa i marketingu.
Sesja łączy działania użytkownika w jeden zrozumiały kontekst
- Sesja techniczna pozwala stronie rozpoznać użytkownika między kolejnymi żądaniami.
- Identyfikator sesji jest zwykle przechowywany w ciasteczku, a właściwe dane pozostają na serwerze.
- W analityce sesja oznacza grupę interakcji użytkownika w określonym czasie.
- Domyślny limit bezczynności w Google Analytics 4 wynosi 30 minut.
- Bezpieczna sesja wymaga między innymi ustawień Secure, HttpOnly i SameSite.
Sesja w internecie, czyli co właściwie oznacza
W najprostszym ujęciu sesja to ciąg powiązanych działań użytkownika wykonywanych na stronie lub w aplikacji. Może obejmować wejście na stronę produktu, dodanie towaru do koszyka, przejście do płatności i zalogowanie się do konta. Dla człowieka jest to jedna spójna wizyta, ale dla protokołu HTTP każde kliknięcie i każde żądanie są osobnymi zdarzeniami.
HTTP jest protokołem bezstanowym. Oznacza to, że serwer sam z siebie nie pamięta, co wydarzyło się podczas poprzedniego żądania. Sesja dodaje temu połączeniu kontekst, dzięki czemu aplikacja może rozpoznać, że osoba otwierająca koszyk jest tą samą osobą, która chwilę wcześniej dodała do niego produkt.
Nie należy utożsamiać sesji wyłącznie z czasem spędzonym na jednej podstronie. Użytkownik może otworzyć kilka ekranów, wykonać różne działania, przejść do innej części serwisu albo na pewien czas odejść od komputera. To, kiedy sesja się kończy, zależy od technologii, ustawień aplikacji i przyjętej definicji analitycznej.
Jak sesja działa między przeglądarką a serwerem
Po rozpoczęciu sesji aplikacja generuje unikalny identyfikator. Przeglądarka przekazuje go przy kolejnych żądaniach, a serwer wykorzystuje go do odnalezienia informacji przypisanych do danego użytkownika. Sam identyfikator nie powinien zawierać hasła, adresu e-mail ani innych danych, które pozwalałyby łatwo odgadnąć tożsamość osoby.
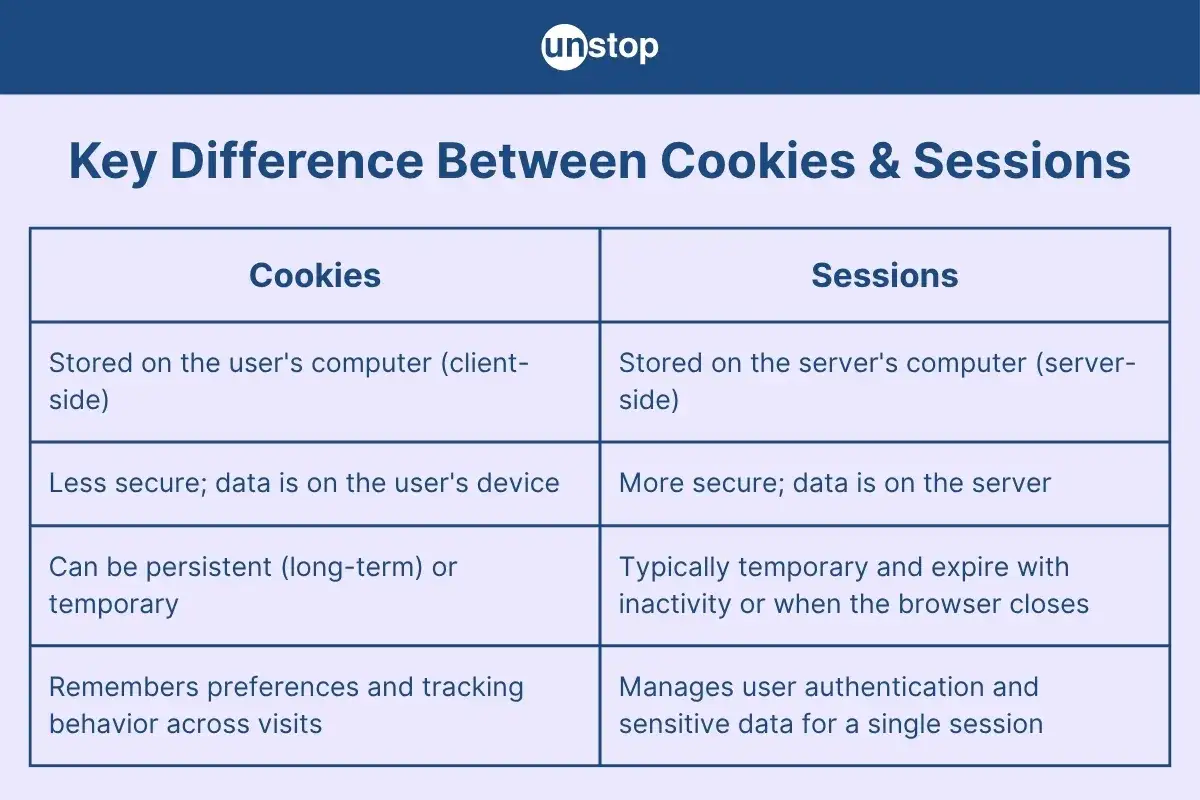
Najczęstszy model wygląda tak, że w przeglądarce przechowywany jest tylko identyfikator, a dane sesji pozostają po stronie serwera. Mogą to być między innymi informacje o zalogowaniu, zawartość koszyka, wybrany język czy tymczasowy postęp formularza. To ważne rozdzielenie, ponieważ ogranicza ilość wrażliwych danych wysyłanych do przeglądarki.
| Element | Gdzie się znajduje | Do czego służy |
|---|---|---|
| Identyfikator sesji | Najczęściej w ciasteczku | Łączy kolejne żądania z konkretną sesją |
| Dane sesji | Zwykle na serwerze | Przechowują stan użytkownika i jego tymczasowe działania |
| Żądanie HTTP | Przesyłane między klientem a serwerem | Informuje aplikację o wykonanej czynności |
Przykładowo, podczas zakupów serwer może zapisać w sesji identyfikatory produktów i liczbę sztuk, a w ciasteczku przechować jedynie losowy klucz. Kiedy klient przechodzi do koszyka, aplikacja odczytuje klucz, znajduje właściwe dane i wyświetla aktualną zawartość. Bez tego mechanizmu koszyk mógłby opróżniać się przy każdym przejściu na inną podstronę.
Przeczytaj również: SSL co to jest i jak poprawnie wdrożyć HTTPS?
Ciasteczko nie jest tym samym co sesja
Ciasteczko jest techniką przechowywania niewielkich informacji w przeglądarce. Sesja jest natomiast logiką utrzymywania stanu użytkownika pomiędzy żądaniami. Ciasteczko może przenosić identyfikator sesji, ale może też służyć do zapamiętania języka, zgody na określone ustawienia albo preferencji wyglądu strony.
Istnieją także ciasteczka sesyjne, które zwykle znikają po zamknięciu przeglądarki. Nie oznacza to jednak automatycznie, że każda sesja kończy się dokładnie w tej samej chwili. Serwer może unieważnić ją wcześniej albo utrzymywać stan przez określony czas niezależnie od samego pliku w przeglądarce.
Sesja techniczna a sesja w analityce
To rozróżnienie często powoduje nieporozumienia. W programowaniu sesja jest mechanizmem potrzebnym do obsługi użytkownika, natomiast w analityce oznacza zwykle grupę interakcji przypisanych do jednej wizyty. Te dwa pojęcia są powiązane, ale nie muszą mieć identycznego początku ani końca.
W Google Analytics 4 sesja zaczyna się, gdy użytkownik wyświetli stronę lub ekran, a żadna wcześniejsza sesja nie jest już aktywna. Domyślnie kończy się po 30 minutach braku aktywności, choć ustawienie można zmienić. Sesja z zaangażowaniem trwa dłużej niż 10 sekund, zawiera kluczowe zdarzenie albo obejmuje co najmniej dwie odsłony lub wyświetlenia ekranu.
W praktyce oznacza to, że jedna osoba może wygenerować wiele sesji w ciągu dnia. Wystarczy, że wróci na stronę po dłuższej przerwie. Z kolei jedna sesja może obejmować kilka podstron i wiele zdarzeń, dlatego sama liczba sesji nie mówi jeszcze, czy użytkownicy znaleźli to, czego potrzebowali.
| Wskaźnik | Co pokazuje | Jak go interpretować |
|---|---|---|
| Sesje | Liczbę rozpoczętych wizyt | Pokazują skalę ruchu, ale nie jego jakość |
| Użytkownicy | Liczbę rozpoznanych osób lub urządzeń | Jedna osoba może wygenerować wiele sesji |
| Sesje z zaangażowaniem | Wizyty spełniające określone warunki aktywności | Lepiej wskazują wartościowy kontakt z treścią |
| Konwersje | Realizację wybranego celu | Najlepiej łączyć je z sesjami i źródłami ruchu |
W raportach marketingowych patrzę więc na sesje razem z konwersjami, źródłem wejścia i zachowaniem użytkownika. Duży ruch bez przejść do oferty, zapisów lub zakupów może oznaczać problem z dopasowaniem treści, szybkością strony albo jakością pozyskanego ruchu.
Co dzieje się z sesją po bezczynności lub wylogowaniu
Sesja może zakończyć się na kilka sposobów. Najczęściej aplikacja zamyka ją po wylogowaniu, po upływie limitu bezczynności albo po ręcznym unieważnieniu przez administratora. W sklepie internetowym sesja może trwać krótko, natomiast w panelu administracyjnym powinna mieć dodatkowe zabezpieczenia i rozsądny limit bezczynności.
Wylogowanie nie powinno polegać wyłącznie na usunięciu ciasteczka z przeglądarki. Serwer również musi unieważnić sesję, ponieważ kopia identyfikatora zdobyta wcześniej mogłaby nadal działać. Dotyczy to szczególnie bankowości, systemów firmowych, paneli klientów i aplikacji przechowujących dane osobowe.
W analityce dłuższa przerwa zwykle rozpoczyna nową sesję, ale nie oznacza usunięcia danych o użytkowniku. To osobne warstwy. Jedna dotyczy bieżącego stanu aplikacji, druga sposobu agregowania zdarzeń w raportach.
Bezpieczeństwo sesji ma praktyczne znaczenie
Identyfikator sesji działa jak tymczasowy klucz dostępu. Jeżeli ktoś go przejmie, może czasem wykonywać działania jako zalogowany użytkownik, nawet bez znajomości hasła. Dlatego CERT Polska zaleca między innymi stosowanie bezpiecznych, losowych identyfikatorów oraz ochronę ciasteczek odpowiednimi atrybutami.
Atrybut Secure ogranicza wysyłanie ciasteczka do połączeń HTTPS, a HttpOnly utrudnia odczytanie go przez skrypty działające w przeglądarce. Z kolei SameSite ogranicza przesyłanie ciasteczka w części żądań inicjowanych z innych witryn, co pomaga zmniejszyć ryzyko ataków CSRF.
- Nie przekazuj identyfikatora sesji w adresie URL, ponieważ może trafić do historii, logów lub nagłówka odsyłającego.
- Unieważniaj sesję po wylogowaniu, zmianie hasła i podejrzeniu przejęcia konta.
- Przy zmianie uprawnień lub danych wrażliwych wymagaj ponownego uwierzytelnienia.
- Nie zapisuj wartości identyfikatora sesji w logach aplikacji ani komunikatach błędów.
- Korzystaj z gotowych mechanizmów frameworka zamiast tworzyć własny system sesji od zera.
Nie istnieje jeden idealny czas trwania sesji dla każdej aplikacji. Dla sklepu wygoda użytkownika może wymagać dłuższego okresu, ale panel z dostępem do danych finansowych powinien reagować szybciej. Bezpieczeństwo trzeba dopasować do ryzyka, a nie ustawiać wyłącznie według wygody wdrożenia.
Jak sesje pomagają właścicielowi strony
Sesja jest użyteczna nie tylko programistom. Właściciel serwisu może dzięki niej analizować, czy odwiedzający przechodzą między artykułami, wracają do oferty, korzystają z formularza i wykonują działanie, na którym naprawdę zależy firmie. To znacznie bardziej wartościowe niż samo sprawdzenie liczby odsłon.
Na blogu sesja może pokazać, czy czytelnik po artykule o SEO przechodzi do tekstu o analityce albo narzędziach AI. W sklepie pozwala ocenić, na którym etapie użytkownicy porzucają koszyk. Najwięcej wniosków powstaje z połączenia danych ilościowych z obserwacją ścieżki użytkownika.
Trzeba jednak zachować ostrożność w interpretacji. Jedna sesja nie zawsze oznacza jedną osobę, a jej zakończenie nie musi oznaczać porażki. Czytelnik mógł znaleźć odpowiedź po jednej odsłonie, zapisać stronę i wrócić później z innego urządzenia.
Najważniejsza zasada to odróżniać mechanizm od metryki
Gdy mówię o sesji w technologiach internetowych, mam na myśli sposób utrzymania ciągłości pracy użytkownika między żądaniami. Gdy analizuję dane marketingowe, traktuję ją jako umowną jednostkę wizyty, której granice wyznacza konkretne narzędzie.
Ta różnica rozwiązuje większość typowych nieporozumień. Ciasteczko przenosi identyfikator, serwer przechowuje stan, a analityka grupuje interakcje. Dopiero wszystkie trzy elementy razem pokazują, co użytkownik robił na stronie i jak bezpiecznie obsłużyć jego wizytę.
Jeśli zarządzasz stroną, zacznij od sprawdzenia dwóch rzeczy. Upewnij się, że sesje logowania są poprawnie chronione, a raporty jasno definiują, czym jest sesja i jakie działania uznajesz za wartościowe. To niewielka korekta, która potrafi znacząco poprawić zarówno bezpieczeństwo, jak i jakość decyzji marketingowych.