Adres strony zaczyna się od https://, przeglądarka pokazuje kłódkę, a formularz logowania działa bez ostrzeżeń. Za tym prostym obrazem stoi certyfikat SSL, który chroni dane przesyłane między użytkownikiem a serwerem. Wyjaśniam, czym dokładnie jest SSL, jak działa, ile kosztuje, jak go wdrożyć i czego sam certyfikat nie zabezpiecza.
Najważniejsze informacje o SSL w kilku zdaniach
- SSL szyfruje komunikację między przeglądarką a serwerem.
- Współczesne certyfikaty wykorzystują protokół TLS, ponieważ klasyczny SSL jest już przestarzały.
- HTTPS chroni dane w transmisji, ale nie zabezpiecza automatycznie całej strony przed włamaniem.
- Dla większości stron wystarczy darmowy certyfikat DV, na przykład dostępny przez hosting.
- Po wdrożeniu trzeba ustawić przekierowania, usunąć mixed content i pilnować automatycznego odnowienia.
SSL co to jest i dlaczego chroni stronę
SSL, czyli Secure Sockets Layer, to nazwa technologii służącej do zabezpieczania połączenia między urządzeniem użytkownika a serwerem. W praktyce użytkownicy mówią dziś o SSL, choć współczesne strony korzystają z jego następcy, czyli TLS - Transport Layer Security.
Najprościej wyobrazić to sobie jak zamkniętą kopertę. Bez HTTPS dane przesyłane przez HTTP mogą być odczytane lub zmienione po drodze. Po zastosowaniu TLS komunikacja zostaje zaszyfrowana, więc osoba przechwytująca ruch sieciowy nie powinna zobaczyć hasła, zawartości formularza ani danych płatniczych w czytelnej postaci.
Certyfikat SSL nie jest jednak samym szyfrowaniem. To cyfrowy dokument, który potwierdza powiązanie domeny z kluczem publicznym serwera. Przeglądarka sprawdza między innymi, czy certyfikat jest ważny, wystawiony dla właściwej domeny i podpisany przez zaufany urząd certyfikacji.
Przeczytaj również: Archiwum stron internetowych - jak odzyskać stare treści?
SSL a TLS
Protokół SSL 2.0 i SSL 3.0 nie powinien być dziś używany. Został zastąpiony przez TLS, a w praktyce bezpieczne konfiguracje opierają się na TLS 1.2 lub TLS 1.3. W 2026 roku określenie „certyfikat SSL” jest głównie utrwalonym skrótem marketingowym i technicznym.
To rozróżnienie ma znaczenie przy konfiguracji serwera. Sam zakup certyfikatu nie gwarantuje bezpieczeństwa, jeśli hosting nadal dopuszcza stare wersje protokołów, słabe algorytmy szyfrowania albo niepoprawne ustawienia HTTPS.
Jak działa połączenie HTTPS
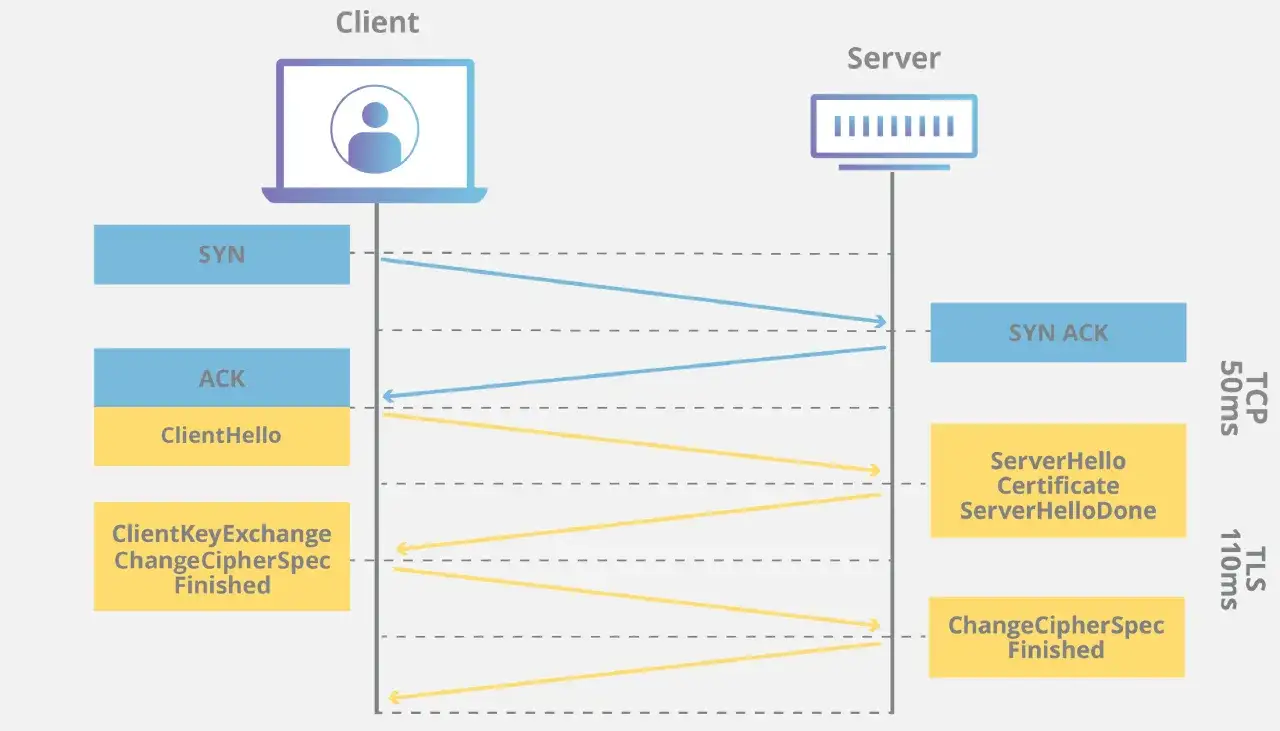
Po wejściu na stronę z adresem HTTPS przeglądarka rozpoczyna z serwerem tak zwany handshake TLS. Jest to krótka wymiana informacji, podczas której obie strony ustalają sposób szyfrowania i sprawdzają tożsamość serwera.
- Przeglądarka łączy się z serwerem i informuje, jakie wersje TLS oraz algorytmy obsługuje.
- Serwer przesyła certyfikat zawierający między innymi nazwę domeny i klucz publiczny.
- Przeglądarka weryfikuje certyfikat oraz łańcuch zaufania.
- Obie strony uzgadniają tymczasowy klucz sesji.
- Dalsza komunikacja, w tym nagłówki HTTP i treść strony, jest szyfrowana.
Ważne są tu trzy właściwości. Poufność utrudnia odczytanie danych, integralność pozwala wykryć ich zmianę po drodze, a uwierzytelnienie pomaga sprawdzić, czy użytkownik łączy się z właściwą domeną, a nie z podstawionym serwerem.
Certyfikat nie szyfruje całego internetu ani nie sprawia, że witryna staje się automatycznie bezpieczna. Chroni przede wszystkim transmisję pomiędzy klientem i serwerem. Jeśli strona ma lukę w CMS-ie, zainfekowany skrypt albo słabe hasło administratora, kłódka tego problemu nie naprawi.
Rodzaje certyfikatów i realne koszty
Certyfikaty SSL/TLS różnią się przede wszystkim zakresem walidacji i liczbą obsługiwanych domen. Dla zwykłej strony firmowej najważniejszy jest poprawnie działający certyfikat, a nie efektowna nazwa pakietu.
| Rodzaj | Co potwierdza | Typowe zastosowanie | Koszt |
|---|---|---|---|
| DV | Kontrolę nad domeną | Blog, wizytówka, landing page, mały sklep | Od 0 zł do kilkudziesięciu zł rocznie |
| OV | Domenę i podstawowe dane organizacji | Serwisy firmowe wymagające dodatkowej weryfikacji | Zwykle od kilkudziesięciu do kilkuset zł rocznie |
| EV | Rozszerzoną weryfikację podmiotu | Specyficzne projekty, w których liczy się formalna identyfikacja organizacji | Zależnie od wystawcy, często kilkaset zł rocznie lub więcej |
| Wildcard | Domenę i jej subdomeny | Rozbudowane serwisy, np. sklep, panel i aplikacja na subdomenach | Zwykle droższy niż zwykły DV |
W większości małych i średnich projektów wybrałbym DV. Bezpłatny certyfikat, na przykład wydawany przez Let’s Encrypt, zapewnia szyfrowanie porównywalne z płatnym certyfikatem tego samego typu. Różnica często dotyczy wsparcia, sposobu walidacji, gwarancji lub dodatkowych usług, a nie samej kłódki w przeglądarce.
Płatny certyfikat nie jest automatycznie lepszy dla SEO ani nie sprawia, że sklep wzbudzi większe zaufanie niż poprawnie wdrożony darmowy certyfikat. Przy wyborze patrzę przede wszystkim na zakres domen, sposób odnowienia i pomoc techniczną, a dopiero później na nazwę pakietu.
Jak wdrożyć SSL na stronie krok po kroku
Najłatwiej zrobić to z poziomu panelu hostingowego. Wielu dostawców aktywuje certyfikat automatycznie, ale właściciel strony nadal powinien sprawdzić, czy cała witryna rzeczywiście działa pod HTTPS.
- Aktywuj certyfikat dla właściwej domeny oraz potrzebnych subdomen.
- Sprawdź, czy certyfikat obejmuje zarówno wersję z „www”, jak i bez niej, jeśli obie są używane.
- Włącz stałe przekierowanie 301 z HTTP do HTTPS.
- Zmień adresy zasobów zapisane na HTTP, przede wszystkim skryptów, arkuszy stylów, obrazów i fontów.
- Ustaw HTTPS jako główną wersję w CMS-ie, mapie witryny i adresach kanonicznych.
- Zweryfikuj formularze, logowanie, płatności, integracje oraz narzędzia analityczne.
- Włącz automatyczne odnawianie i sprawdź, czy działa ono przed wygaśnięciem certyfikatu.
Najczęstszy problem po migracji to mixed content, czyli sytuacja, w której główna strona działa przez HTTPS, ale część zasobów nadal ładuje się przez HTTP. Przeglądarka może wtedy blokować skrypty, pokazywać ostrzeżenia albo częściowo rozbić układ strony.
Po migracji trzeba też zaktualizować adres witryny w CMS-ie, narzędziach analitycznych i systemie zarządzania reklamami. W Search Console warto dodać i zweryfikować właściwą wersję HTTPS, ponieważ przejście z HTTP na HTTPS jest dla wyszukiwarki zmianą adresów, a nie tylko kosmetyczną zmianą kłódki.
Co SSL daje SEO i użytkownikom
HTTPS jest dziś standardem technicznym dla stron internetowych. Przeglądarki ostrzegają przed witrynami bez szyfrowania, szczególnie gdy zawierają formularze logowania, płatności lub pola do wpisywania danych.
Z perspektywy SEO HTTPS jest sygnałem jakości i bezpieczeństwa, ale nie zastąpi dobrej treści, sprawnej wersji mobilnej ani szybkiego serwera. Sama instalacja certyfikatu nie podniesie strony nagle na pierwszą pozycję. Może jednak ograniczyć problemy z zaufaniem, poprawić doświadczenie użytkownika i usunąć techniczną barierę dla nowoczesnych funkcji przeglądarki.
Dla właściciela sklepu różnica jest bardzo konkretna. Komunikat o niezabezpieczonym połączeniu może przerwać zakup jeszcze przed wyświetleniem oferty, a poprawna kłódka nie gwarantuje sprzedaży, ale usuwa jeden z podstawowych powodów rezygnacji.
Trzeba przy tym pamiętać, że kłódka nie potwierdza uczciwości firmy. Oszust również może zabezpieczyć swoją domenę certyfikatem DV. Przed podaniem danych nadal warto sprawdzić adres, dane sprzedawcy, opinie i sposób kontaktu.
Najczęstsze błędy przy certyfikacie SSL
Problemy z HTTPS zwykle nie wynikają z samego szyfrowania, tylko z niedokładnego wdrożenia. Poniżej są błędy, które najczęściej widzę przy przenoszeniu stron na bezpieczne połączenie.
- Certyfikat wygasł - przeglądarka wyświetla ostrzeżenie i część użytkowników nie wejdzie na stronę.
- Niepasująca domena - certyfikat działa dla jednej wersji adresu, ale nie obejmuje subdomeny albo wariantu „www”.
- Brak pełnego łańcucha certyfikatów - niektóre urządzenia lub starsze programy nie potrafią zweryfikować serwera.
- Mixed content - zasoby HTTP są blokowane lub powodują ostrzeżenia.
- Pętla przekierowań - serwer, CDN i CMS wymuszają HTTPS jednocześnie, ale według sprzecznych reguł.
- Brak odnowienia - automatyzacja została włączona, lecz nie ma dostępu do DNS, panelu lub portu potrzebnego do walidacji.
Po wdrożeniu sprawdziłbym stronę na komputerze i telefonie, otworzył formularze, przetestował logowanie oraz przejrzał konsolę błędów w przeglądarce. Przy większym serwisie przydaje się także test konfiguracji TLS, bo ważność certyfikatu to dopiero pierwszy poziom kontroli.
Co sprawdzić po wdrożeniu SSL, zanim uznasz temat za zamknięty
Najkrótsza odpowiedź na pytanie, czym jest SSL, brzmi: to mechanizm, który tworzy zaufane i szyfrowane połączenie między przeglądarką a serwerem. W praktyce liczy się jednak cały proces, czyli certyfikat TLS, poprawna konfiguracja HTTPS, przekierowania, aktualne zasoby i regularne odnowienie.
- Otwórz stronę w wersji HTTP i sprawdź przekierowanie na HTTPS.
- Zweryfikuj domenę główną, „www” oraz używane subdomeny.
- Przejdź przez formularze, koszyk, logowanie i płatność.
- Usuń wszystkie odwołania do zasobów HTTP.
- Sprawdź datę wygaśnięcia oraz działanie automatycznego odnowienia.
Dobrze wdrożony certyfikat jest dziś podstawą strony WWW, a nie dodatkiem premium. Nie rozwiązuje każdego problemu bezpieczeństwa, ale bez niego trudno mówić o profesjonalnej witrynie, której użytkownik może zaufać.