Logowanie do banku, poczty albo panelu firmowego wygląda na prostą czynność, ale za każdym razem system musi sprawdzić, czy po drugiej stronie naprawdę znajduje się właściwa osoba. Uwierzytelnianie odpowiada właśnie za tę weryfikację, a jego jakość decyduje o tym, jak łatwo ktoś może przejąć konto. Wyjaśniam, jak działa ten proces, czym różni się od autoryzacji, jakie metody są dziś najbezpieczniejsze i co warto ustawić na własnych kontach.
Najważniejsze informacje o uwierzytelnianiu w jednym spojrzeniu
- Uwierzytelnianie sprawdza, czy użytkownik jest tym, za kogo się podaje.
- System korzysta z dowodów należących do kategorii „coś, co wiesz”, „coś, co masz” albo „coś, czym jesteś”.
- Hasło samo w sobie chroni słabiej niż połączenie dwóch różnych czynników.
- MFA i 2FA utrudniają przejęcie konta, nawet gdy hasło wycieknie.
- Do ważnych kont najlepiej używać klucza bezpieczeństwa, passkey lub aplikacji uwierzytelniającej.
Co to jest uwierzytelnienie i co właściwie sprawdza system
Uwierzytelnienie to potwierdzenie tożsamości osoby, urządzenia albo usługi. Gdy wpisuję login i hasło, system nie „widzi” mnie bezpośrednio. Sprawdza jedynie, czy przedstawione dane pasują do wcześniej zarejestrowanego konta. Jeśli tak, uznaje, że mam prawo rozpocząć sesję.
W praktyce częściej mówi się o uwierzytelnianiu, czyli całym procesie weryfikacji. Samo uwierzytelnienie można traktować jako jego skuteczne wykonanie lub wynik. W codziennych rozmowach te określenia bywają używane zamiennie i zwykle nie prowadzi to do nieporozumień.
Proces może dotyczyć człowieka, ale także aplikacji, serwera, urządzenia IoT czy usługi komunikującej się przez API. Przykładowo aplikacja marketingowa może uwierzytelniać konto pracownika, a system reklamowy może sprawdzać, czy żądanie pochodzi od uprawnionego narzędzia, a nie od przypadkowego programu.
Przeczytaj również: Kontent czy content? Jak pisać o treściach naturalnie
Uwierzytelnianie, identyfikacja i autoryzacja
Te trzy pojęcia są często mieszane, choć oznaczają różne etapy. Identyfikacja odpowiada na pytanie „kim jesteś?”, uwierzytelnianie sprawdza „czy rzeczywiście jesteś tą osobą?”, a autoryzacja ustala „co wolno ci zrobić?”.
Jeśli wpisuję adres e-mail, identyfikuję konto. Gdy podaję hasło albo potwierdzam logowanie w aplikacji, przechodzę uwierzytelnianie. Dopiero później system może zdecydować, czy mam dostęp do faktur, danych klientów albo panelu administratora. Samo poprawne logowanie nie oznacza więc automatycznie pełnych uprawnień.
Jak przebiega logowanie krok po kroku
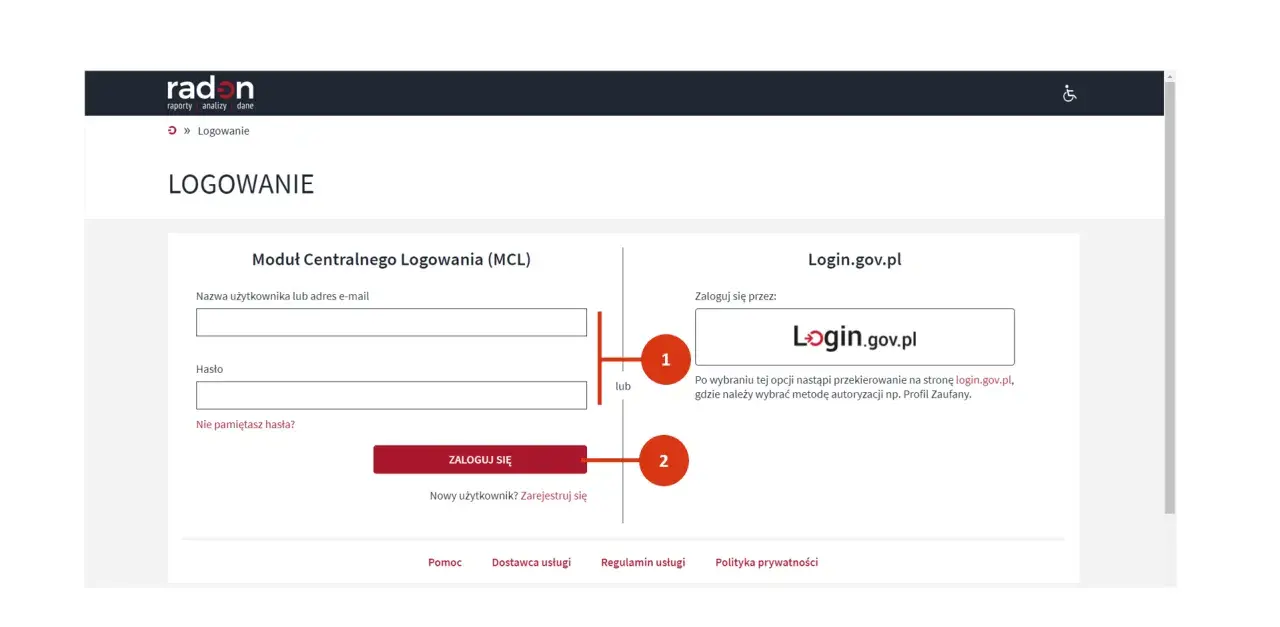
Najprostszy schemat składa się z kilku etapów. Użytkownik najpierw wskazuje konto, później przedstawia dowód swojej tożsamości, a system porównuje go z informacjami zapisanymi po swojej stronie. Po pozytywnej weryfikacji tworzy sesję, czyli tymczasowy stan zalogowania.
- Wskazanie konta przez login, adres e-mail, numer telefonu albo identyfikator.
- Przedstawienie poświadczenia, na przykład hasła, kodu, odcisku palca lub klucza bezpieczeństwa.
- Weryfikacja danych przez aplikację, serwer albo dostawcę tożsamości.
- Dodanie kolejnego czynnika, jeśli konto wymaga 2FA lub MFA.
- Utworzenie sesji i nadanie dostępu zgodnego z rolą użytkownika.
Hasła nie powinny być przechowywane na serwerze w zwykłej postaci. Dobrze zaprojektowana usługa przechowuje ich bezpieczne skróty kryptograficzne, czyli wyniki jednokierunkowego przekształcenia. Dzięki temu wyciek bazy danych nie powinien od razu ujawnić wszystkich haseł, choć słabe lub powtarzane hasła nadal mogą zostać złamane.
Po zalogowaniu serwis często wydaje przeglądarce lub aplikacji token sesyjny. To właśnie on potwierdza przy kolejnych żądaniach, że uwierzytelnianie już się odbyło. Kradzież takiego tokenu może dać napastnikowi dostęp bez znajomości hasła, dlatego znaczenie mają także szyfrowanie połączenia, krótki czas sesji i wylogowanie z nieużywanych urządzeń.
Trzy główne czynniki uwierzytelniania
Bezpieczne systemy opierają się na różnych rodzajach dowodów. Najważniejsze jest nie samo użycie kilku kroków, lecz połączenie różnych kategorii czynników. Dwa hasła wpisywane jedno po drugim nadal pozostają w praktyce jednym typem dowodu.
| Czynnik | Przykłady | Najważniejsze ograniczenie |
|---|---|---|
| Coś, co wiesz | Hasło, PIN, odpowiedź na pytanie | Może zostać odgadnięte, wyłudzone lub wykorzystane ponownie |
| Coś, co masz | Telefon, aplikacja z kodami, karta, klucz bezpieczeństwa | Urządzenie może zostać zgubione albo skradzione |
| Coś, czym jesteś | Odcisk palca, twarz, głos | Biometrii nie da się po prostu zmienić po wycieku |
Do pierwszej kategorii należy hasło. To rozwiązanie tanie i proste, ale wymaga dobrej higieny: osobnego hasła dla każdej usługi, odpowiedniej długości i najlepiej menedżera haseł. W mojej praktyce właśnie powtarzanie jednego hasła w kilku miejscach jest błędem, który tworzy największe ryzyko.
Drugi czynnik może mieć postać kodu jednorazowego, powiadomienia w aplikacji albo fizycznego klucza. Najmocniejszy z tych wariantów to zwykle klucz sprzętowy lub passkey, ponieważ są trudniejsze do wyłudzenia na fałszywej stronie logowania. Kod SMS jest lepszy niż samo hasło, ale nie daje takiej ochrony jak aplikacja uwierzytelniająca lub klucz.
Biometria jest wygodna, bo nie trzeba nic pamiętać. Nie powinna jednak być traktowana jako magiczne rozwiązanie. Odcisk palca albo rozpoznawanie twarzy często odblokowuje lokalne urządzenie, ale bezpieczeństwo całego konta zależy także od kodu urządzenia, systemu operacyjnego i sposobu odzyskiwania dostępu.
Hasło, 2FA, MFA i passkey w praktyce
Najprostsze logowanie wykorzystuje tylko login i hasło. Działa, dopóki hasło nie wycieknie, nie zostanie wpisane na stronie phishingowej albo nie będzie używane w kilku serwisach. Z tego powodu traktuję logowanie jednoskładnikowe jako minimum, a nie rozsądny standard dla konta pocztowego, administratora czy sklepu internetowego.
2FA oznacza uwierzytelnianie dwuskładnikowe, czyli użycie dokładnie dwóch różnych czynników. MFA jest pojęciem szerszym i obejmuje uwierzytelnianie wieloskładnikowe, zwykle przy użyciu co najmniej dwóch czynników. W obu przypadkach chodzi o to, aby samo poznanie hasła nie wystarczyło do przejęcia konta.
| Metoda | Wygoda | Odporność na phishing | Gdzie ma sens |
|---|---|---|---|
| Hasło | Wysoka | Niska | Konta o małym znaczeniu, najlepiej z dodatkową ochroną |
| Kod SMS | Wysoka | Niska do średniej | Awaryjny drugi czynnik, gdy nie ma lepszej opcji |
| Aplikacja z kodami | Średnia | Średnia | Poczta, narzędzia firmowe, konta administracyjne |
| Klucz bezpieczeństwa | Średnia | Wysoka | Najważniejsze konta i dostęp uprzywilejowany |
| Passkey | Wysoka | Wysoka | Codzienne logowanie bez wpisywania haseł |
Passkey wykorzystuje kryptografię klucza publicznego. Klucz prywatny pozostaje na urządzeniu, a serwis przechowuje klucz publiczny potrzebny do sprawdzenia odpowiedzi. Użytkownik potwierdza logowanie kodem urządzenia lub biometrią, ale sama biometria nie musi opuszczać telefonu ani komputera.
Nie każda opcja musi być idealna w każdej sytuacji. Kod SMS może uratować dostęp do konta, gdy telefon nie pozwala uruchomić aplikacji, ale nie powinien być jedyną ochroną panelu administratora. Z kolei klucz fizyczny jest bardzo bezpieczny, lecz trzeba przechowywać zapasowy egzemplarz w bezpiecznym miejscu, bo zgubienie jedynego klucza może oznaczać kłopot z odzyskaniem konta.
Najczęstsze błędy osłabiające ochronę konta
Największy problem rzadko stanowi brak skomplikowanej technologii. Częściej zawodzi konfiguracja albo zachowanie użytkownika. Nawet dobry system uwierzytelniania nie pomoże, jeśli ktoś zatwierdzi logowanie wywołane przez oszusta.
- To samo hasło w wielu serwisach sprawia, że wyciek z jednego konta może otworzyć drogę do kolejnych.
- Akceptowanie nieoczekiwanych powiadomień może pozwolić napastnikowi przejść ochronę opartą na zatwierdzaniu logowania.
- Przechowywanie kodów odzyskiwania w skrzynce pocztowej jest ryzykowne, gdy właśnie poczta zostanie przejęta.
- Brak aktualnych danych kontaktowych utrudnia odzyskanie dostępu po utracie telefonu lub klucza.
- Nadawanie wszystkim uprawnień administratora zwiększa skutki pojedynczego przejęcia konta.
Szczególnie zdradliwe jest tak zwane zmęczenie powiadomieniami. Napastnik może wielokrotnie wysyłać prośby o potwierdzenie logowania, licząc na to, że użytkownik w końcu kliknie „zatwierdź”, żeby zakończyć irytujące komunikaty. Jeśli nie inicjowałem logowania, odrzucam powiadomienie i zmieniam hasło, zamiast potwierdzać je na próbę.
Nie należy też mylić szyfrowania z uwierzytelnianiem. Szyfrowanie chroni treść przed odczytaniem, a uwierzytelnianie sprawdza tożsamość strony lub użytkownika. Bezpieczne połączenie może więc chronić dane w transmisji, ale nie zagwarantuje, że zalogowałem się do właściwej usługi, jeśli dam się przekierować na fałszywą stronę.
Jak ustawić bezpieczne uwierzytelnianie na własnych kontach
Zacząłbym od konta pocztowego, ponieważ często służy ono do resetowania haseł w innych serwisach. Następnie zabezpieczyłbym bankowość, konto Apple lub Google, menedżer haseł, profile społecznościowe oraz wszystkie panele firmowe. W przypadku organizacji szczególnej ochrony wymagają konta administratorów i dostęp do danych klientów.
- Utwórz unikalne, długie hasło dla każdej ważnej usługi.
- Przechowuj hasła w sprawdzonym menedżerze zamiast w notatniku lub arkuszu.
- Włącz 2FA albo MFA, wybierając aplikację, passkey lub klucz przed kodem SMS.
- Zapisz kody odzyskiwania poza skrzynką pocztową, najlepiej w bezpiecznym miejscu offline.
- Sprawdź listę aktywnych sesji i usuń stare, nieznane urządzenia.
- Ogranicz uprawnienia użytkowników do poziomu potrzebnego do pracy.
W firmie warto dodać zasadę najmniejszych uprawnień. Pracownik powinien otrzymywać tylko taki dostęp, jakiego potrzebuje do konkretnego zadania, a uprawnienia administratora powinny być wyjątkowe i możliwie krótkotrwałe. To nie zastępuje MFA, ale ogranicza szkody, gdy konto zostanie przejęte.
Przy wyborze metody patrzę przede wszystkim na ryzyko, a dopiero potem na wygodę. Dla prywatnego konta społecznościowego aplikacja z kodami może być wystarczająca. Dla poczty administratora, panelu sklepu albo systemu zawierającego dane klientów wybrałbym passkey lub klucz bezpieczeństwa i skonfigurował co najmniej jedną metodę awaryjną.
Bezpieczne logowanie zaczyna się od właściwego priorytetu
Uwierzytelnianie nie jest pojedynczym przyciskiem, lecz warstwą ochrony złożoną z haseł, urządzeń, procedur i uprawnień. Największą różnicę robią trzy decyzje: unikalne hasła, drugi czynnik oraz ostrożność wobec nieoczekiwanych próśb o logowanie.
Nie trzeba od razu wdrażać skomplikowanej infrastruktury. W większości przypadków rozsądny początek to menedżer haseł, MFA na najważniejszych kontach, kody odzyskiwania przechowywane poza pocztą i regularny przegląd aktywnych sesji. Taki zestaw nie eliminuje każdego zagrożenia, ale skutecznie podnosi koszt ataku i odbiera znaczenie wielu wykradzionym hasłom.