Nagły spadek widoczności, lawina dziwnych linków albo spamowe podstrony w indeksie nie zawsze oznaczają zwykły błąd SEO. Ataki określane jako negative SEO mają osłabić cudzą domenę, ale w praktyce wiele podejrzanych sygnałów wynika też z aktualizacji algorytmu, problemów technicznych lub wcześniejszych działań właściciela strony. Pokażę, jak odróżnić realne zagrożenie od fałszywego alarmu, jak przeprowadzić diagnostykę i kiedy podejmować bardziej zdecydowane działania.
Najważniejsza jest spokojna diagnostyka zamiast pochopnych ruchów
- Nie każdy spadek pozycji oznacza atak z zewnątrz.
- Najczęstsze zagrożenia to spamowe linki, włamania, kradzież treści i podszywanie się pod markę.
- Pierwszym miejscem kontroli powinny być Google Search Console, logi serwera i system monitorowania bezpieczeństwa.
- Plik disavow stosuje się ostrożnie, a nie jako automatyczną reakcję na każdą podejrzaną domenę.
- Najlepsza ochrona łączy monitoring, kopie zapasowe, aktualizacje i kontrolę dostępu.
Na czym polega atak na widoczność strony
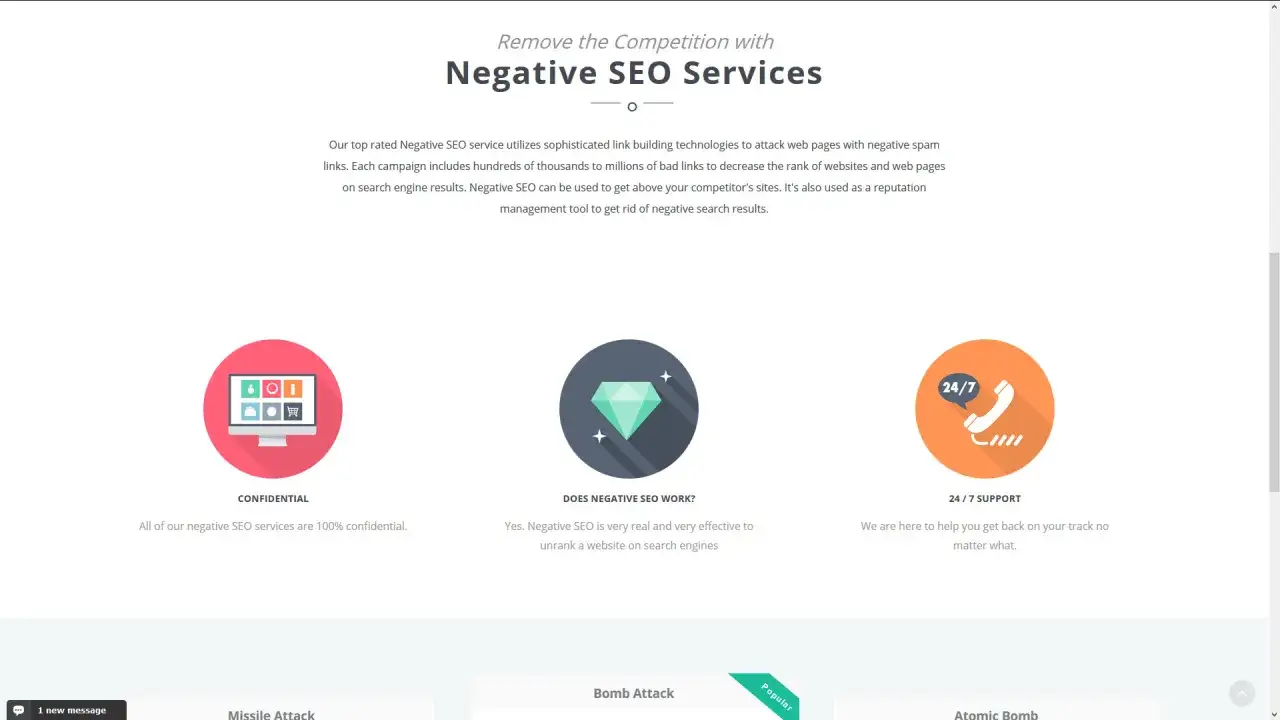
Negative SEO to zestaw działań podejmowanych po to, aby pogorszyć pozycję konkurencyjnej witryny, ograniczyć jej ruch albo podważyć zaufanie do marki. Atakujący może próbować wykorzystać zarówno sygnały analizowane przez wyszukiwarkę, jak i słabości techniczne samej strony. Celem nie zawsze jest bezpośrednia kara algorytmiczna. Czasem wystarczy chaos w indeksie, utrata reputacji lub chwilowe odciągnięcie użytkowników do konkurencji.
| Rodzaj zagrożenia | Co może się wydarzyć | Co sprawdzić najpierw |
|---|---|---|
| Spamowe linki przychodzące | Nienaturalne domeny i powtarzalne anchory mogą utrudnić ocenę profilu linków. | Nowe domeny, tempo przyrostu i teksty linków w Search Console. |
| Włamanie na stronę | Powstają spamowe podstrony, przekierowania, ukryte treści lub złośliwy kod. | Nowe konta, zmiany plików, logi i nieznane adresy URL. |
| Kradzież lub duplikowanie treści | Skopiowane materiały mogą być publikowane masowo w innych serwisach. | Fragmenty tekstów, daty publikacji i poprawność canonical. |
| Atak reputacyjny | Pojawiają się fałszywe opinie, profile lub komunikaty podszywające się pod markę. | Wzmianki o firmie, profile lokalne i zgłoszenia od klientów. |
| Sztuczne obciążenie serwera | Strona działa wolniej albo przestaje odpowiadać robotom i użytkownikom. | Wzrost żądań, błędy 5xx i nietypowe adresy IP w logach. |
Ważne rozróżnienie polega na tym, że wyszukiwarka często potrafi ignorować spamowe linki, których właściciel strony nie stworzył. Nie oznacza to jednak, że można zignorować wszystko. Włamanie, przekierowania i spam opublikowany na własnej domenie są znacznie poważniejsze niż setki słabych odnośników prowadzących z przypadkowych stron.
Nie każdy spadek oznacza cudzą ingerencję
Zanim nazwę problem atakiem, porównuję kilka obszarów. Sprawdzam, czy spadek rozpoczął się w dniu aktualizacji algorytmu, czy dotyczy całej domeny, jednej kategorii, konkretnych urządzeń albo tylko wybranych zapytań. Zmiana intencji użytkownika, sezonowość, błędne wdrożenie lub słabsza treść są częstszą przyczyną problemów niż celowe działania konkurencji.
Niepokój powinien wzbudzić dopiero zestaw kilku niezależnych sygnałów. Przykładowo, nagły przyrost tysięcy podejrzanych adresów URL połączony z nieznanymi użytkownikami CMS-a i przekierowaniami mobilnymi wygląda zupełnie inaczej niż stopniowy spadek jednej grupy fraz po zmianie oferty.
Jak rozpoznać, że problem wymaga pilnej reakcji
Najlepiej prowadzić monitoring zanim pojawi się kryzys. W małej witrynie wystarczy kontrola danych raz w tygodniu i alerty dotyczące bezpieczeństwa, natomiast serwis e-commerce lub portal z dużym ruchem powinien mieć automatyczne powiadomienia o awariach, zmianach indeksacji i skokach linków. Dzięki temu łatwiej ustalić, co wydarzyło się naprawdę, zamiast odtwarzać historię po kilku miesiącach.
Profil linków
W Search Console sprawdzam nowe domeny linkujące, strony docelowe i anchory. Szczególnie podejrzane są nagłe serie odnośników z witryn o niepowiązanej tematyce, z automatycznie generowanym tekstem lub z powtarzalnym anchorem komercyjnym. Sama niska jakość domeny nie jest jeszcze dowodem ataku, ponieważ internet jest pełen przypadkowych i ignorowanych przez Google odnośników.
Przy analizie porównuję okres ostatnich 28 dni z poprzednimi 28 dniami, a przy większych serwisach także dane z sześciu miesięcy. Liczy się nie tylko liczba linków, lecz również ich tempo, koncentracja na jednej podstronie i zbieżność z momentem spadku widoczności.
Indeks i treść
Warto wyszukać własną domenę z frazami, które nie mają nic wspólnego z działalnością, na przykład nazwami leków, hazardem lub treściami dla dorosłych. Niespodziewane podstrony, zmienione tytuły i masowe adresy z losowymi parametrami mogą wskazywać na włamanie albo nadużycie funkcji wyszukiwania wewnętrznego.
Kradzież treści jest trudniejsza do oceny, bo nie każda kopia osłabia oryginał. Sprawdzam przede wszystkim, czy inna domena opublikowała materiał wcześniej, czy kopiuje całe klastry tematyczne i czy w serwisie nie doszło do błędnej konfiguracji canonical, czyli wskazania adresu preferowanego dla wyszukiwarki.
Przeczytaj również: Google co to jest i jak działa wyszukiwarka?
Bezpieczeństwo i reputacja
Nieznane konta administratorów, zmienione pliki, nowe wtyczki, przekierowania tylko dla użytkowników z Google i błędy serwera traktuję jako incydent bezpieczeństwa, nie jako zwykły problem SEO. Google opisuje cloaking i złośliwe przekierowania jako naruszenia zasad, dlatego trzeba sprawdzać zarówno widok użytkownika, jak i odpowiedź serwera dla robota.
W przypadku marki lokalnej kontroluję też wizytówkę firmy, profile społecznościowe i opinie. Nagły wysyp podobnych recenzji, fałszywy profil z podobną nazwą albo wiadomości od klientów o podejrzanych kontaktach może oznaczać atak na zaufanie, nawet jeśli pozycje w wyszukiwarce jeszcze się nie zmieniły.
Co zrobić po wykryciu podejrzanych sygnałów
Największy błąd polega na rozpoczęciu od masowego usuwania treści, linków lub całej domeny z indeksu. Najpierw zabezpieczam dowody i ustalam zakres problemu. Chronologia zdarzeń często mówi więcej niż pojedynczy raport z narzędzia.
- Zapisz dane wyjściowe. Eksportuj raporty z Search Console, analityki, narzędzi do linków, monitoringu uptime i logów serwera. Zapisz daty, adresy URL, anchory oraz zrzuty ekranu.
- Sprawdź komunikaty ręcznych działań. Jeżeli Google wskazuje naruszenie zasad, trzeba ustalić, czy problem dotyczy linków, spamu użytkowników, treści lub bezpieczeństwa.
- Zabezpiecz dostęp. Zmień hasła, włącz uwierzytelnianie dwuskładnikowe, usuń nieznane konta i sprawdź dostęp do CMS-a, hostingu, domeny oraz narzędzi analitycznych.
- Przeskanuj witrynę. Przejrzyj nowe podstrony, pliki, skrypty, przekierowania, mapę witryny i reguły serwera. W razie włamania przywróć czystą kopię po zidentyfikowaniu źródła problemu.
- Oceń linki ręcznie. Podziel je na naturalne, niepewne i ewidentnie sztuczne. Nie traktuj każdej domeny o niskim autorytecie jako zagrożenia.
- Monitoruj odbudowę. Po naprawie sprawdzaj indeksację, widoczność, błędy serwera i nowe zmiany przez co najmniej kilka tygodni.
Jeżeli doszło do włamania, priorytetem jest usunięcie złośliwego kodu i zamknięcie luki. Samo zgłoszenie adresów do usunięcia z wyników nie rozwiąże problemu, jeśli skrypt nadal tworzy nowe strony. SEO zaczyna się tutaj od bezpieczeństwa technicznego, a dopiero później od analizy pozycji.
Kiedy użyć pliku disavow, a kiedy go nie ruszać
Plik disavow służy do wskazania wyszukiwarce linków, których właściciel nie może usunąć i których nie chce brać pod uwagę. Nie jest jednak przyciskiem „wyczyść profil linków”. Google od lat ostrzega przed bezmyślnym dodawaniem wszystkich podejrzanych domen, ponieważ można w ten sposób odrzucić także wartościowe odnośniki.
Rozważam disavow przede wszystkim wtedy, gdy występuje ręczne działanie za nienaturalne linki albo duża, wyraźnie sztuczna kampania, której nie udało się zatrzymać u źródła. Wcześniej próbuję skontaktować się z właścicielami serwisów, dokumentuję te próby i dopiero potem przygotowuję możliwie precyzyjny plik.
| Sytuacja | Rozsądna reakcja |
|---|---|
| Kilka przypadkowych linków z nieznanych stron | Monitorowanie bez pochopnego disavow. |
| Nagły, masowy przyrost sztucznych odnośników | Analiza domen, dokumentacja i ocena wpływu na widoczność. |
| Ręczne działanie za nienaturalne linki | Usuwanie linków, disavow pozostałych i prośba o ponowne rozpatrzenie. |
| Spamowe podstrony na własnej domenie | Naprawa bezpieczeństwa, usunięcie stron i kontrola indeksacji. |
Jeżeli problem dotyczy ręcznego działania, po usunięciu naruszeń można wysłać prośbę o ponowne rozpatrzenie. Opis powinien pokazywać, co zostało naprawione, jak zabezpieczono stronę i które linki pozostają poza kontrolą właściciela. Samo stwierdzenie, że konkurencja zaatakowała witrynę, zwykle nie wystarcza.
Jak ograniczyć ryzyko kolejnego incydentu
Odporność strony nie wynika z jednego narzędzia. Buduję ją z kilku prostych warstw, które ograniczają zarówno skutki włamania, jak i czas potrzebny na wykrycie problemu.
- Bezpieczeństwo dostępu obejmuje unikalne hasła, 2FA, ograniczenie uprawnień i usuwanie nieaktywnych kont.
- Kopie zapasowe powinny powstawać automatycznie, być przechowywane poza serwerem i regularnie testowane. Sama informacja, że backup istnieje, nie gwarantuje możliwości odtworzenia strony.
- Aktualizacje CMS-a i wtyczek zmniejszają ryzyko wykorzystania znanych luk. Niepotrzebne rozszerzenia najlepiej usunąć, a nie tylko wyłączyć.
- Monitoring zmian powinien wykrywać nowe adresy URL, zmianę tytułów, plików, przekierowań, użytkowników i reguł serwera.
- Kontrola linków i wzmianek pozwala szybciej zauważyć sztuczną kampanię, podszywanie się pod firmę albo masowe publikowanie fałszywych informacji.
- Ograniczenie spamu użytkowników wymaga moderacji komentarzy, zabezpieczenia formularzy i oznaczania linków dodawanych przez użytkowników właściwymi atrybutami.
W małej firmie taki proces można prowadzić przy użyciu kilku podstawowych narzędzi, bez drogiego pakietu enterprise. Najważniejsza jest regularność: piętnaście minut kontroli co tydzień może uchronić przed wielogodzinnym odtwarzaniem sytuacji po poważnym incydencie.
Nie próbowałbym też „odpowiadać” konkurencji tymi samymi metodami. Kupowanie podejrzanych linków, generowanie sztucznego ruchu czy publikowanie fałszywych opinii może stworzyć większy problem niż pierwotny atak. Obrona powinna opierać się na dowodach, poprawie jakości i zabezpieczeniu własnych zasobów.
Najlepsza reakcja zaczyna się od faktów, nie od podejrzeń
Najczęściej wygrywa nie ten, kto najszybciej oskarży konkurencję, lecz ten, kto sprawnie oddzieli przypadkowy spam od realnego incydentu. Zacząłbym od osi czasu, Search Console, logów i bezpieczeństwa dostępu, a dopiero później podejmował decyzje dotyczące linków lub indeksacji.
Jeśli problemem są tylko przypadkowe odnośniki, monitoring może wystarczyć. Gdy pojawiają się włamanie, przekierowania, ręczne działanie lub masowa manipulacja, potrzebny jest udokumentowany proces naprawczy. Spokojna diagnostyka, szybkie zabezpieczenie i ostrożne decyzje dają stronie znacznie większą ochronę niż paniczne czyszczenie wszystkiego naraz.